Wenn du Bitcoin sendest, verlässt kein digitales Objekt dein Wallet. Du gibst die Verfügungsgewalt über einen Betrag weiter und beweist mit deinem privaten Schlüssel, dass sie dir gehört. Das klingt nach einer Feinheit. Es ist aber der Unterschied zwischen Bitcoin benutzen und Bitcoin verstehen.
Was passiert wirklich, wenn du Bitcoin sendest?
Dein Wallet schreibt eine Nachricht an das Netzwerk und unterschreibt sie digital. In dieser Nachricht steht, welche früher erhaltenen Beträge du verwendest (verstehe UTXO), wie viel an welche Adresse geht und wie viel Gebühr die Miner erhalten.
Die Nachricht geht an tausende Knoten. Jeder prüft die Unterschrift und leitet sie weiter. Sobald sie in einem Block landet, ist der Betrag neu zugeordnet. Unterwegs war eine Anweisung, keine Münze.
Nichts wandert von A nach B
Es gibt keine Datei namens ein Bitcoin, die deinen Computer verlässt. Es gibt ein gemeinsames Verzeichnis, in dem steht, welcher Betrag an welche Bedingung geknüpft ist. Senden heisst: diese Bedingung neu setzen.
Besitz bei Bitcoin heisst signieren können
Bitcoin zu besitzen bedeutet, den privaten Schlüssel zu kennen, mit dem sich ein bestimmter Betrag freigeben lässt. Mehr Besitz gibt es nicht. Kein Zertifikat, kein Eintrag mit deinem Namen, keine Datei auf deiner Festplatte.
Der private Schlüssel ist eine sehr grosse Zufallszahl. Daraus leitet dein Wallet den öffentlichen Schlüssel ab und daraus die Adresse. Der Weg funktioniert nur in diese Richtung. Wie Seed, privater und öffentlicher Schlüssel zusammenhängen, zeigt der Artikel Bitcoin Adresse erklärt.
Die Adresse ist kein Speicherort
Eine Adresse ist eine Empfangsbedingung, kein Konto und kein Behälter. Sie sagt dem Netzwerk sinngemäss: Wer zum passenden öffentlichen Schlüssel signieren kann, darf über diesen Betrag verfügen. Deshalb kostet es nichts, eine neue Adresse zu erzeugen. Dein Wallet macht das bei jedem Empfang. Wie viel eine wiederverwendete Adresse über dich verrät, zeigt der Beitrag Ist Bitcoin anonym?
Was eine digitale Signatur beweist und was nicht
Eine digitale Signatur beweist, dass jemand den passenden privaten Schlüssel besitzt, ohne diesen Schlüssel preiszugeben. Das ist der ganze Trick. Jeder im Netzwerk kann es prüfen, niemand kann es nachmachen.
Ein häufiges Missverständnis: Signieren ist nicht Verschlüsseln. Deine Transaktion ist öffentlich lesbar, jeder Block Explorer wie mempool.space zeigt sie an. Geheim bleibt nur der Schlüssel, mit dem du unterschreibst.
Die Signatur gehört ausserdem exakt zu dieser einen Transaktion. Ändert jemand nachträglich Betrag oder Empfängeradresse, wird sie ungültig. Kopieren nützt darum nichts, weil die Unterschrift zu keiner anderen Zahlung passt.
Satoshi Nakamoto beschreibt im Bitcoin Whitepaper eine Münze als Kette digitaler Signaturen. Genauer lässt es sich kaum sagen. Bitcoin ist kein Objekt, sondern eine lückenlose Unterschriftenkette.
Schnorr ändert am Prinzip nichts
Seit dem Taproot-Upgrade vom November 2021 kann Bitcoin neben dem älteren Verfahren auch Schnorr-Signaturen nutzen. Die sind etwas kompakter und bei komplexen Konstruktionen privater. Am Grundsatz ändert das nichts: Unterschrieben wird mit dem privaten Schlüssel.
Warum die Münze trotzdem ein brauchbares Denkmodell ist
Beim Ausgeben verhält sich Bitcoin tatsächlich wie Bargeld und nicht wie ein Kontosaldo. Du gibst empfangene Beträge als Ganzes aus und bekommst Rückgeld an dich selbst zurück.
Ein Beispiel: Du hast einmal 0.05 BTC erhalten und willst 0.03 BTC senden. Dein Wallet verwendet den ganzen Betrag von 0.05 BTC, schickt 0.03 BTC an den Empfänger und den Rest abzüglich Gebühr an eine eigene Wechseladresse. Solche unverbrauchten Beträge heissen UTXO. Beide Ausgänge kannst du in einem Block Explorer nachschlagen, also in einer Suchmaschine für die Blockchain. Wie das im Detail funktioniert, steht im Leitfaden zu Bitcoin-Transaktionen und UTXO.
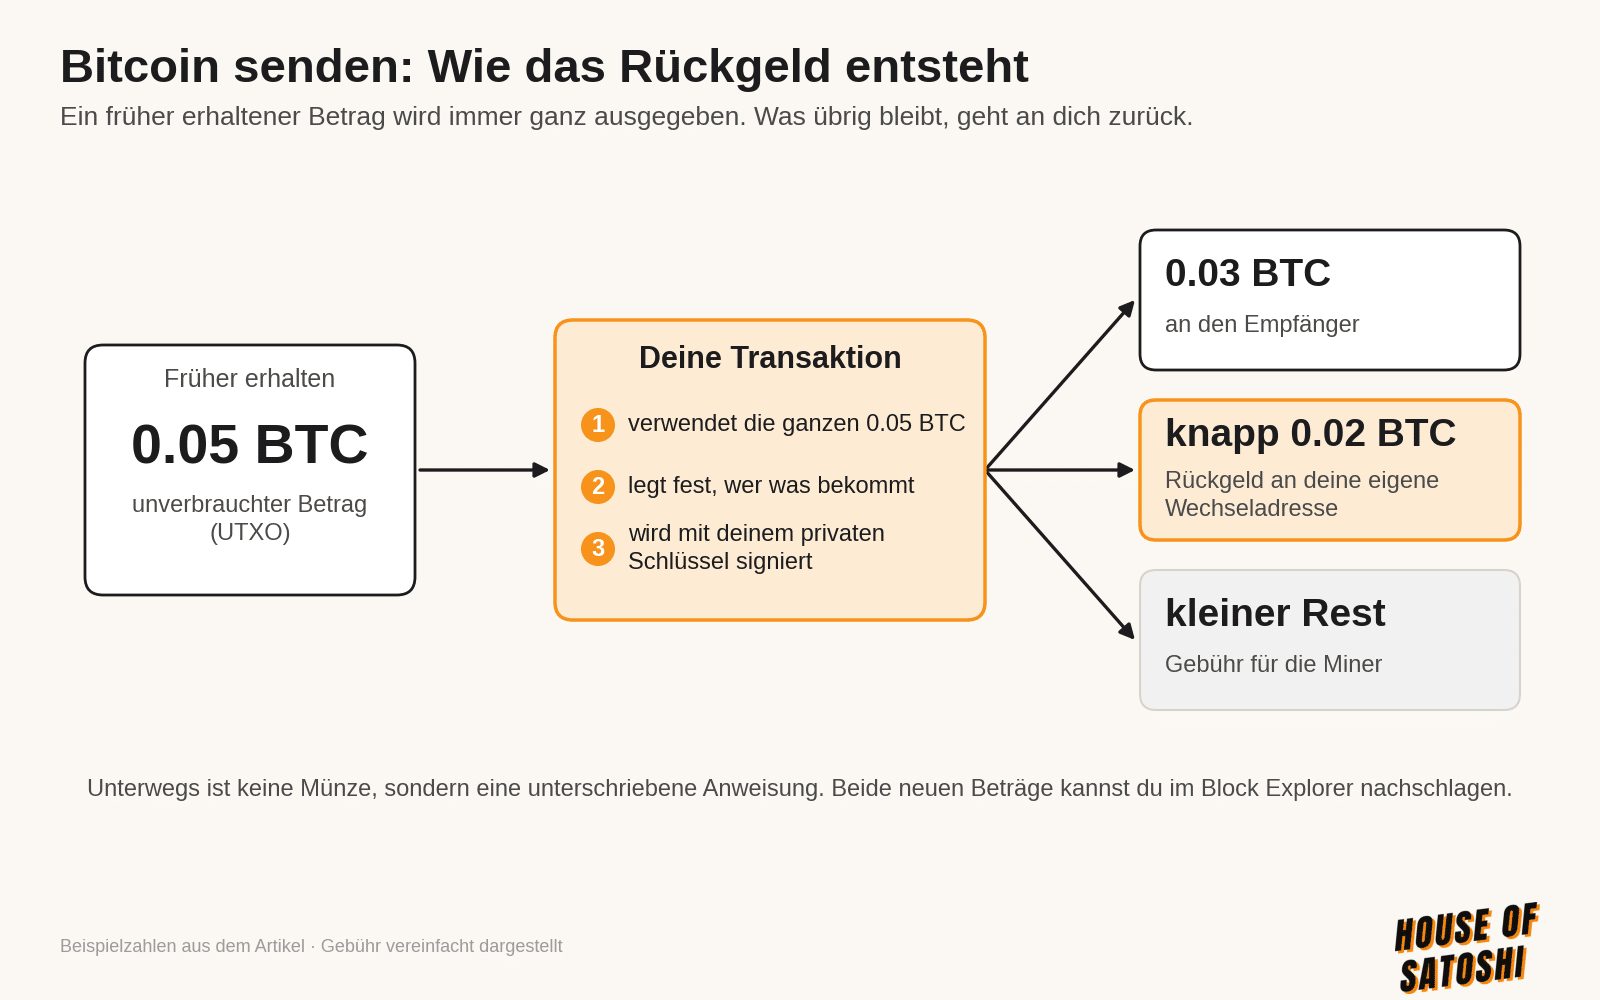
Die Münze als Bild taugt also fürs Rechnen. Zum Verstehen taugt sie nicht, weil sie eine Datei suggeriert, die es nicht gibt.
Was das Netzwerk prüft, bevor deine Transaktion gilt
Die Knoten prüfen zwei Dinge: ob die Signatur gültig ist und ob der Betrag nicht bereits ausgegeben wurde. Stimmt eines davon nicht, wird die Transaktion verworfen und nie weitergeleitet.
Genau der zweite Punkt löst das Doppelausgabenproblem, an dem alle früheren Versuche digitalen Geldes gescheitert sind. Ausführlich erklärt ist das im Artikel Double Spending: Wie Bitcoin Betrug verhindert.
Danach wartet deine Transaktion im Mempool, dem Wartezimmer für unbestätigte Transaktionen. Wie lange, hängt von der Gebühr ab, die du gewählt hast. Erst mit der Aufnahme in einen Block ist sie bestätigt.
Was das für deine Verwahrung bedeutet
Wer signieren kann, besitzt die Bitcoin. Das ist keine Metapher, sondern die technische Realität des Netzwerks. Es gibt keine Instanz, die prüft, ob du der rechtmässige Eigentümer bist. Es gibt nur die Frage, ob die Signatur passt.
Deshalb ist die Frage, wer deine Schlüssel hält, keine Detailfrage für Technikinteressierte. Sie ist die einzige Eigentumsfrage, die es bei Bitcoin gibt.
Was Selbstverwahrung konkret heisst, welche Wege es gibt und wo die Stolpersteine liegen: Bitcoin Selbstverwahrung: Not your keys, not your coins.
Häufige Fragen zum Senden von Bitcoin
Nirgends als Datei. Auf jedem Knoten des Netzwerks liegt dieselbe Liste von Beträgen und den zugehörigen Empfangsbedingungen. Dein Wallet speichert nicht die Bitcoin, sondern die Schlüssel, mit denen du darüber verfügen kannst.
Nein, sobald sie in einem Block bestätigt ist. Solange sie unbestätigt im Mempool wartet, lassen sich Transaktionen bei manchen Wallets mit einer höheren Gebühr ersetzen. Darauf verlassen solltest du dich nicht. Adresse und Betrag prüfst du besser vor dem Signieren.
Nein. Du brauchst die Adresse des Empfängers, nicht umgekehrt. Dein öffentlicher Schlüssel wird ohnehin sichtbar, sobald du einen Betrag ausgibst, weil das Netzwerk damit deine Signatur prüft.
Nichts. Eine Signatur gilt nur für die eine Transaktion, für die sie erzeugt wurde. Sie lässt sich weder auf eine andere Zahlung übertragen noch in den privaten Schlüssel zurückrechnen.
📋 Verwahrungs-Checkliste
Wer signieren kann, besitzt die Bitcoin. Wie du deine Schlüssel sicher verwahrst, von der Seed-Phrase bis zur Sicherungskopie. Sofort als PDF per Mail.
Gratis-Checkliste sichern